引言
今天我们宣布启动"玻璃翼项目(Project Glasswing)" ,这是一项汇集了亚马逊网络服务、Anthropic、苹果、博通、思科、CrowdStrike、谷歌、摩根大通、Linux 基金会、微软、英伟达和帕洛阿尔托网络等机构的联合倡议,旨在保障全球最关键软件的安全。
我们组建"玻璃翼项目"的动因,源于我们在 Anthropic 训练的一款前沿模型中所观察到的能力——我们相信这种能力将重塑网络安全格局。Claude Mythos预览版作为一款通用型、尚未发布的前沿模型,揭示了一个严峻事实:人工智能模型已达到的编码能力水平,使其在发现和利用软件漏洞方面能够超越除最顶尖专家外的所有人类。
Mythos Preview 已发现数千个高危漏洞,涵盖所有主流操作系统和网络浏览器。鉴于人工智能的发展速度,此类能力很快将广泛扩散,甚至可能被非安全部署方所掌握。这对经济、公共安全和国家安全的潜在冲击可能极为严重。Project Glasswing 正是为了将这些能力紧急应用于防御目的而启动的举措。
作为 Project Glasswing 计划的一部分,上述合作方将在防御性安全工作中运用 Mythos Preview;Anthropic 将分享研究成果,使整个行业受益。我们还向 40 余家关键软件基础设施的构建或维护机构开放了访问权限,使其能够运用该模型扫描并加固自有系统及开源系统。Anthropic 将为这些工作提供价值 1 亿美元的 Mythos Preview 使用额度,并向开源安全组织直接捐赠 400 万美元。
“玻璃翼项目"只是一个起点。没有任何单一组织能够独自解决这些网络安全问题:前沿 AI 开发者、其他软件公司、安全研究人员、开源维护者以及全球各国政府都扮演着不可或缺的角色。守护全球网络基础设施的工作可能需要数年时间;而前沿 AI 能力很可能在未来几个月内就取得重大进展。为了让网络防御者抢占先机,我们必须立即行动。
人工智能时代的网络安全
我们日常依赖的各类软件——无论是运行银行系统、存储医疗记录、连接物流网络、维持电网运转,还是其他众多关键功能——始终存在着程序漏洞。其中许多问题微不足道,但有些却是严重的安全缺陷,一旦被网络攻击者发现,就可能被用来劫持系统、中断运营或窃取数据。
我们已经目睹了网络攻击对全球重要企业网络、医疗系统、能源基础设施、交通枢纽以及政府机构信息安全造成的严重后果。在国际舞台上,来自中国、伊朗、朝鲜和俄罗斯等国家支持的行为者发起的攻击,威胁着支撑民用生活和军事准备的基础设施。即使是规模较小的攻击,例如针对个别医院或学校的攻击,仍可能造成巨大的经济损失,暴露敏感数据,甚至危及生命。目前全球网络犯罪的财务成本难以估算,但可能每年高达 5000 亿美元。
软件中的许多漏洞多年来未被察觉,因为发现和利用它们需要只有少数熟练安全专家掌握的专业知识。随着最新前沿 AI 模型的出现,发现和利用软件漏洞所需的成本、精力和专业知识水平都大幅下降。在过去一年中,AI 模型在阅读和理解代码方面变得越来越有效——特别是,它们在发现漏洞和找出利用方法方面表现出惊人的能力。Claude Mythos Preview 展示了这些网络安全技能的飞跃——它发现的漏洞在某些情况下已经经受了几十年的人工审查和数百万次自动化安全测试,而它开发的利用方法也越来越复杂。
在首届 DARPA 网络大挑战过去十年后,前沿人工智能模型如今在发现和利用漏洞方面已能与顶尖人类专家匹敌。若缺乏必要的防护措施,这些强大的网络能力可能被用于攻击全球最关键软件中现存的诸多缺陷。这可能导致各类网络攻击更加频繁且更具破坏性,并增强美国及其对手的实力。因此,解决这些问题已成为民主国家重要的安全优先事项。
尽管人工智能增强的网络攻击风险严峻,但我们有理由保持乐观:那些使 AI 模型在恶意使用者手中变得危险的能力,恰恰使其在发现和修复重要软件漏洞方面具有无可估量的价值——并能开发出安全缺陷大幅减少的新软件。Glasswing 项目是朝着让防御者在即将到来的人工智能驱动网络安全时代获得持久优势迈出的重要一步。
利用Claude Mythos Preview识别漏洞与攻击手段
过去几周,我们利用 Claude Mythos 预览版在各大主流操作系统、主流网页浏览器以及其他一系列重要软件中,发现了数千个零日漏洞(即软件开发者先前未知的缺陷),其中许多属于高危漏洞。
在我们前沿红队博客的一篇文章中,我们提供了部分已修复漏洞的技术细节,以及在某些情况下 Mythos Preview 发现的利用这些漏洞的方法。它能够完全自主地识别出几乎所有这些漏洞,并开发出许多相关的利用程序,无需任何人工指导。以下是三个示例:
- Mythos Preview 在 OpenBSD 中发现了一个存在 27 年的漏洞——该系统以全球最安全加固的操作系统之一而闻名,常用于运行防火墙及其他关键基础设施。该漏洞允许攻击者仅通过连接至运行该系统的机器,即可远程使其崩溃;
- 它还发现了一个存在于 FFmpeg 中长达 16 年的漏洞——该软件被无数程序用于视频编解码——而自动化测试工具曾对这段问题代码执行过五百万次测试,却始终未能发现该缺陷
- 该模型自主发现并串联了 Linux 内核中的多个漏洞——Linux 内核是运行全球大多数服务器的软件——使得攻击者能够从普通用户权限提升至完全控制机器。
我们已向相关软件的维护者报告了上述漏洞,目前所有漏洞均已修复。对于其他许多漏洞,我们今日将提供详细信息的加密哈希值(参见红队博客),待修复完成后我们将公布具体细节。
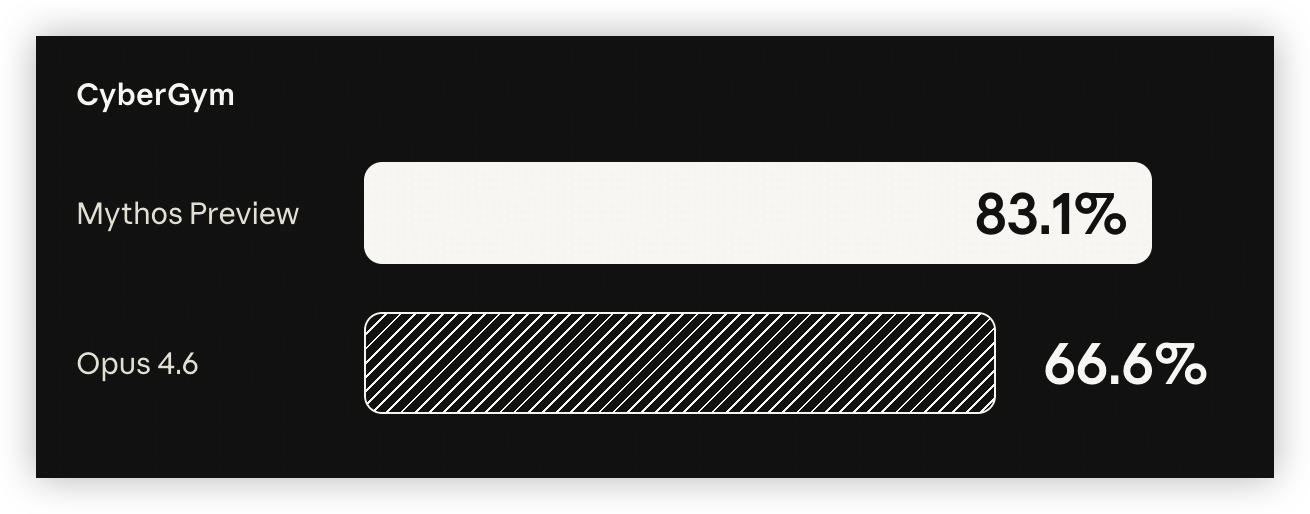
诸如 CyberGym 等评估基准强化了 Mythos 预览版与我们次优模型 Claude Opus 4.6 之间的显著差异:
除了我们自身的工作外,我们的许多合作伙伴已使用 Claude Mythos数周。以下是他们的发现:
“人工智能能力已经跨越了一个临界点,从根本上改变了保护关键基础设施免受网络威胁所需的紧迫性,且这一趋势不可逆转。我们与这些模型的基础性合作表明,我们能够以以往无法企及的速度和规模,识别并修复硬件和软件中的安全漏洞。这是一个深刻的转变,也是一个明确的信号,表明传统的系统加固方法已不再足够。
技术提供商现在必须积极采用新方法,客户也需要做好部署准备。这正是思科加入‘玻璃翼项目’的原因——这项工作至关重要且刻不容缓,单打独斗无法胜任。”
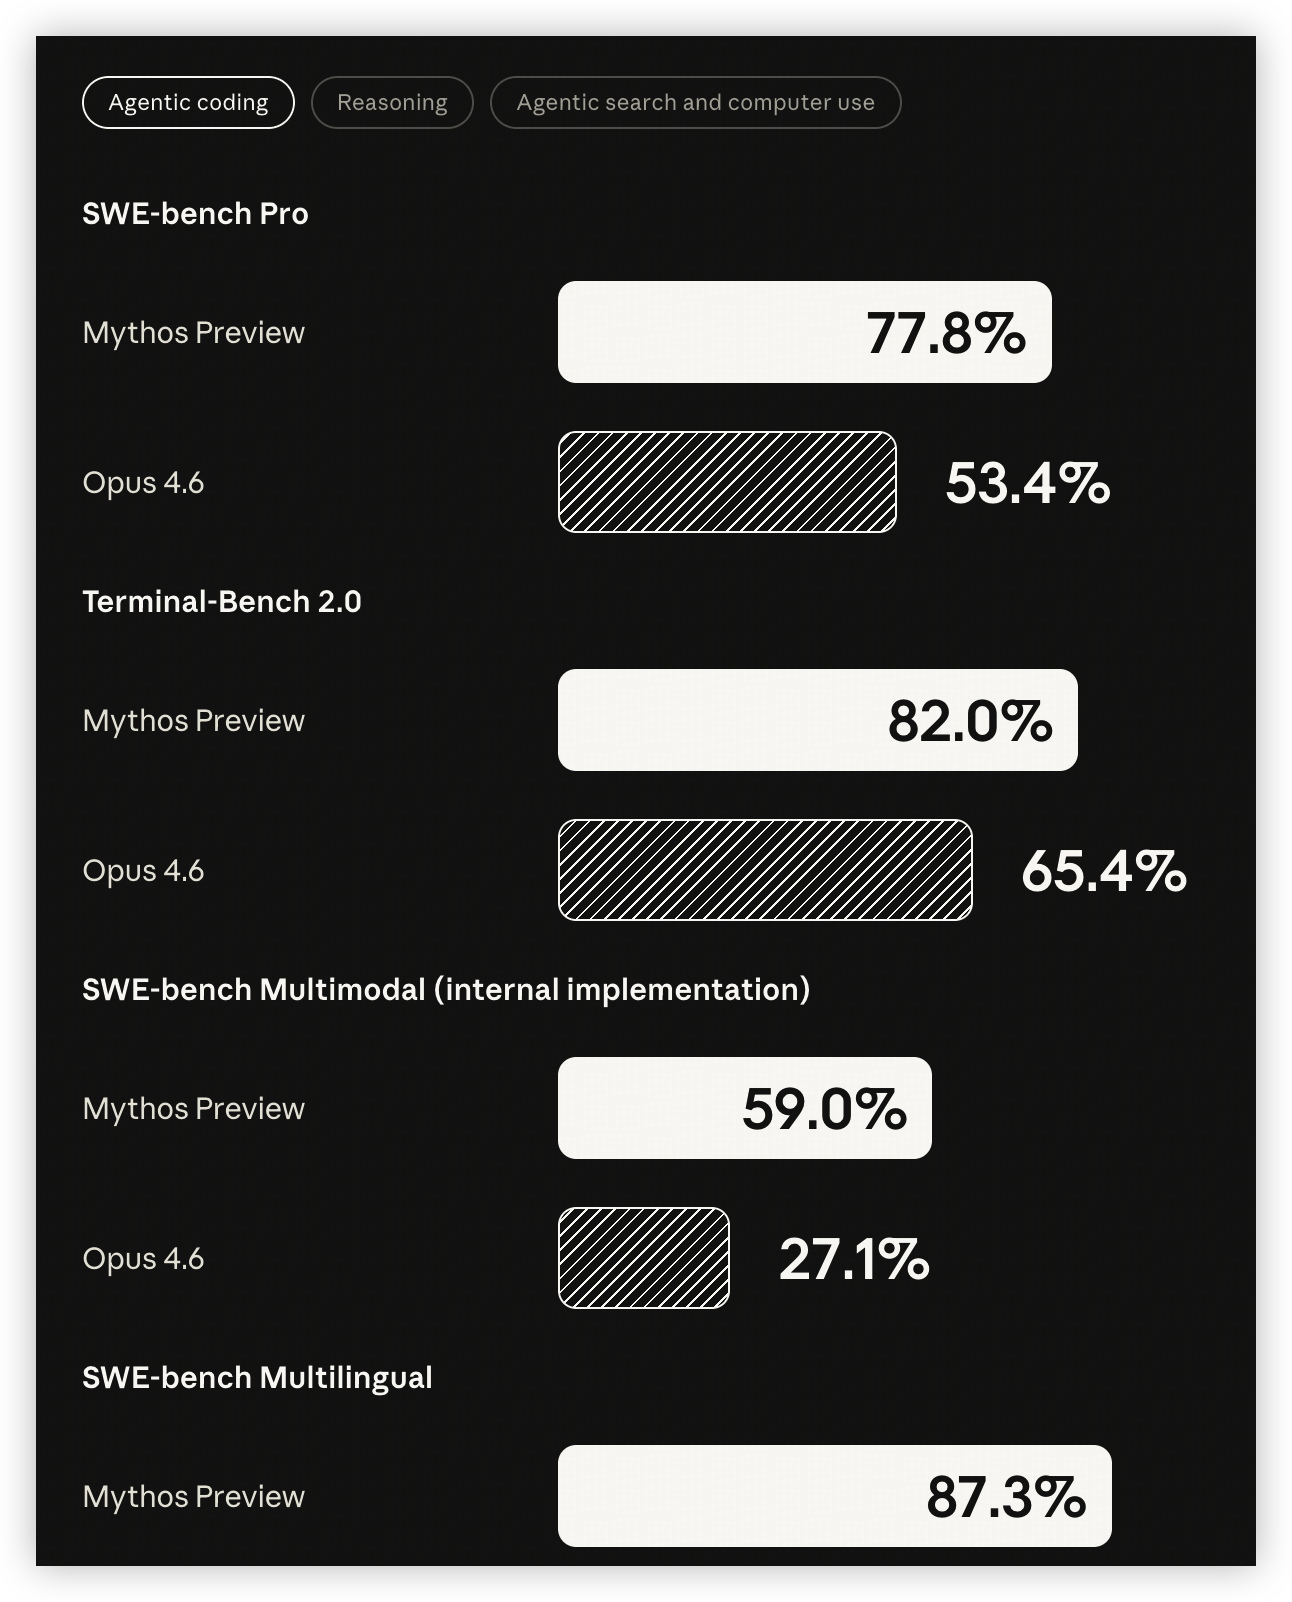
Claude Mythos Preview 强大的网络能力源于其卓越的代理式编码与推理技能。例如,如下方评估结果所示,该模型在各类软件编码任务中取得了当前所有已开发模型的最高分。
我们不计划将 Claude Mythos Preview 广泛开放使用,但我们的最终目标是让用户能够安全地大规模部署 Mythos 级模型——不仅是为了网络安全目的,也是为了这类高能力模型将带来的无数其他益处。为此,我们需要在开发网络安全(及其他)防护措施方面取得进展,以检测并阻止模型最危险的输出。我们计划在即将推出的 Claude Opus 模型中引入新的防护措施,这将使我们能够通过一个风险水平与 Mythos Preview 3 不同的模型来改进和完善这些措施。
玻璃翼计划
今天的宣布是一项长期努力的开始。要取得成功,需要技术行业内外各方的广泛参与。
Project Glasswing 的合作伙伴将获得 Claude Mythos Preview 的访问权限,用于发现和修复其基础系统中的漏洞或弱点——这些系统构成了全球共享网络攻击面的绝大部分。我们预计这项工作将侧重于本地漏洞检测、二进制文件黑盒测试、端点安全防护以及系统渗透测试等任务。
Anthropic 向 Project Glasswing 及其他参与方承诺提供价值 1 亿美元的模型使用额度,将覆盖本次研究预览期间的大量使用需求。此后,Claude Mythos 预览版将以每百万输入/输出 token 25 美元/125 美元的价格向参与者开放(参与者可通过 Claude API、Amazon Bedrock、Google Cloud 的 Vertex AI 以及 Microsoft Foundry 访问该模型)。
除了承诺提供模型使用额度外,我们还通过 Linux 基金会向 Alpha-Omega 和 OpenSSF 捐赠了 250 万美元,并向 Apache 软件基金会捐赠了 150 万美元,以支持开源软件维护者应对这一不断变化的格局(有意获取访问权限的维护者可通过 Claude for Open Source 项目申请)。
我们计划扩大这项工作的范围,并持续数月之久,同时尽可能分享成果,以便其他组织能够借鉴其中的经验教训来加强自身安全。合作伙伴将在能力范围内相互分享信息和最佳实践;在 90 天内,Anthropic 将公开报告我们的发现、已修复的漏洞以及可公开的改进措施。我们还将与领先的安全组织合作,制定一套关于安全实践在人工智能时代应如何发展的实用建议。这可能包括:
- 漏洞披露流程;
- 软件更新流程;
- 开源与供应链安全;
- 软件开发周期与安全设计实践;
- 受监管行业的标准;
- 分类分级扩展与自动化;
- 补丁自动化。
Anthropic 也一直在与美国政府官员就 Claude Mythos 预览版及其攻防网络能力进行持续讨论。正如我们上文所述,保护关键基础设施是民主国家的首要国家安全任务——这些网络能力的出现,是美国及其盟友必须在人工智能技术领域保持决定性领先地位的另一个原因。政府在帮助维持这一领先地位、评估和减轻与人工智能模型相关的国家安全风险方面发挥着至关重要的作用。我们已准备好与地方、州和联邦代表合作,协助完成这些任务。
我们希望"玻璃翼项目"能够激发产业界和公共部门更广泛的努力,各方共同协助解决关于强大模型对安全影响的最重大问题。我们邀请其他人工智能行业成员加入我们,共同为行业制定标准。从中期来看,一个能够汇聚私营和公共部门组织的独立第三方机构,或许是持续推进这些大规模网络安全项目的理想归属。